予測データ分析による副収入のための意思決定の最適化
Sound Leverdom は、AI 主導のリスク モデリングを株式、ETF、オルタナティブ資産に適用し、市場のボラティリティを定量化可能でレビュー可能なリスク プロファイルに変換することで、ドイツの独立所得者が限られた時間と資本をより正確に割り当てることができるようにします。
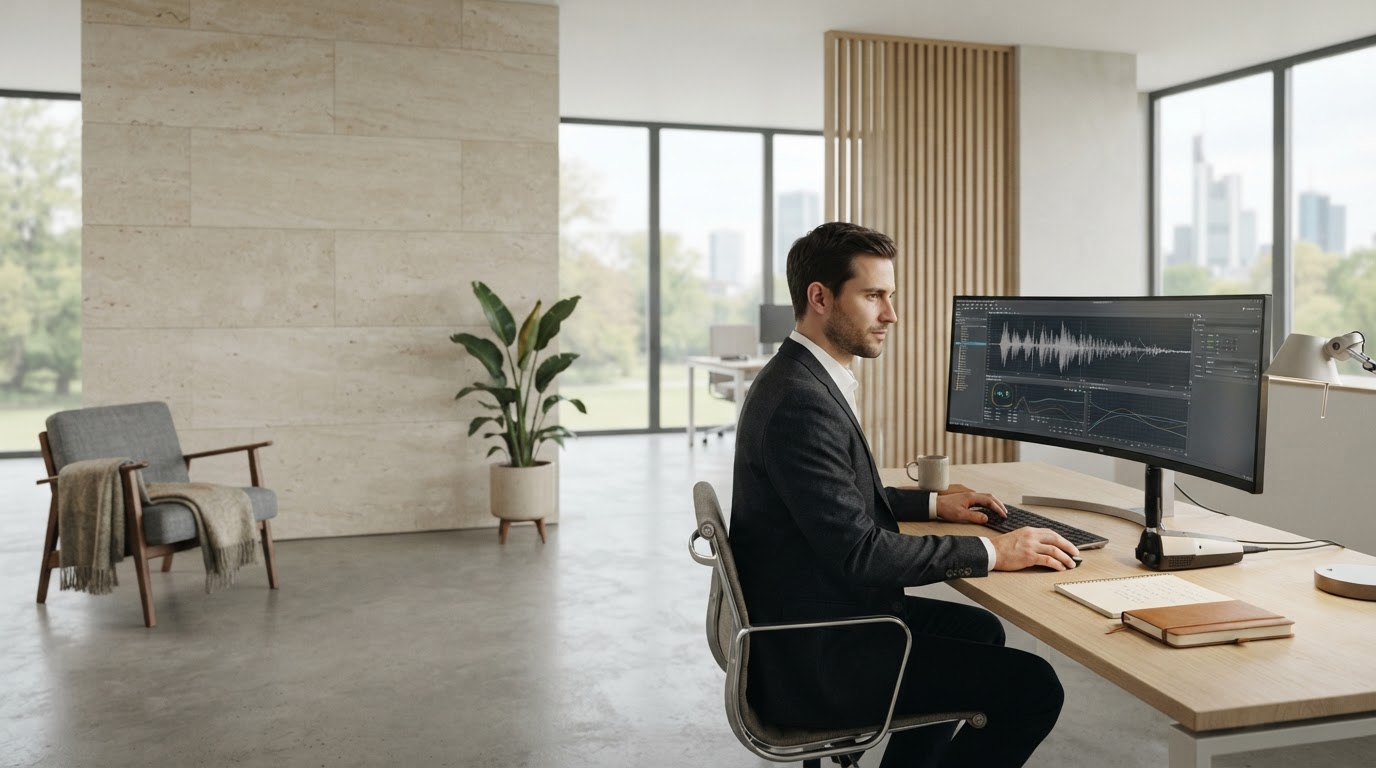
視覚化: 多様なポジションセットにわたる継続的なリスク分散マッピング。新しい市場データが到着すると再計算されます。
Sound Leverdom は、AI 主導のリスク モデリングを株式、ETF、オルタナティブ資産に適用し、市場のボラティリティを定量化可能でレビュー可能なリスク プロファイルに変換することで、ドイツの独立所得者が限られた時間と資本をより正確に割り当てることができるようにします。
視覚化: 多様なポジションセットにわたる継続的なリスク分散マッピング。新しい市場データが到着すると再計算されます。
ギグエコノミーの仕事が固定カレンダーに従うことはほとんどありませんが、ほとんどの小売投資ツールは、ユーザーがポジションを検討するための一貫した時間があることを前提としています。この不一致により、回避可能なリスクが生じます。
Sound Leverdom は、このギャップを埋めるために特別に構造化されました。反復的な分析作業を自動化し、各推奨事項の明確で文書化された根拠を明らかにすることにより、このプラットフォームは、アクティブなポートフォリオ管理に通常伴う認知負荷を軽減します。
Sound Leverdom によって生成されるすべての推奨事項は、基礎となるデータセットとそれを生成したモデル ロジックまで追跡できます。このプロセスをサポートするインフラストラクチャは、規制対象の金融機関に期待されるのと同じセキュリティ基準に準拠しています。
転送中および保存中のすべてのデータは、防衛および金融部門のシステム全体に適用される同じ標準である AES-256 暗号化を使用して保護されます。アカウント資格情報、ポートフォリオ データ、モデル出力が暗号化されずに保存または送信されることはありません。
プラットフォームのアーキテクチャとデータ処理手順は、BaFin の監督上の期待と、ドイツおよびより広範な DACH 市場内に適用される GDPR データ保護要件との一貫性を保つように構造化されています。
モデリング エンジンは、単一の投機的な予測を生成するのではなく、過去の価格動向、ボラティリティ パターン、およびマクロ経済指標を評価して、予想される結果の範囲を推定します。
市場データ フィードは継続的に取り込まれるため、一日の終わりや毎週のバッチ分析に依存するのではなく、状況の変化に応じてリスク スコアと推奨事項を更新できます。
このプラットフォームは、透過的で監査可能なロジックを中心に設計されています。以下の各段階は、説明のない出力として扱うのではなく、レビューすることができます。
価格履歴、出来高データ、および関連するマクロ経済指標は、認可された市場データ ソースから収集され、分析用に一貫した構造に正規化されます。
正規化されたデータは、ボラティリティの範囲、相関リスク、問題のポジション全体の下値エクスポージャーを推定する統計および機械学習モデルを通過します。
モデルの出力は、根拠を伴う簡潔な推奨事項に変換されるため、ユーザーは不透明な信号に依存するのではなく、証拠に基づいた健全な意思決定を行うことができます。
以下のシナリオは、ギグやフリーランスの収入と並行して、一貫した変動の少ない機会を求めるユーザーがこのプラットフォームを一般的にどのように適用するかを示しています。
個別の株式ポジションについて、Sound Leverdom は過去のボラティリティ、収益関連の価格感応度、および前回のレビュー以降にリスク プロファイルが変化したフラグ ポジションとのセクター相関を評価します。これは、アクティブなデイトレードではなく、時間に制約のあるモニタリングをサポートすることを目的としています。
一般的な使用法: 毎週の利用可能時間が限られているユーザーは、ポジションサイズを調整するかどうかを決定する前に、フラグが立てられた銘柄のリスクスコアの変化を確認します。
分散されたファンド保有の場合、プラットフォームはファンド間の重複、費用調整後のリターンの一貫性、エクスポージャーの集中度を評価し、より広範な配分内で重複したポジションや不必要に相関したポジションを特定するのに役立ちます。
一般的な使用法: 意図しない集中リスクを軽減するために、複数の ETF を重複の少ない組み合わせに統合するユーザー。
代替商品の場合、Sound Leverdom は、これらの資産タイプに特有の柔軟性の低下を反映して、流動性の制約と過去のドローダウンの重大度をより重く考慮する保守的なリスクスコアリングフレームワークを適用します。
一般的な使用法: ユーザーは、割り当てを増やす前に、代替保有の流動性リスクを既存のコアポジションと比較します。
金融テクノロジーの信頼性は、保証だけではなく、検証可能な基準に依存します。以下の概要は、ユーザー データに適用される特定の制御の概要を示しています。
プラットフォームの運用は、自動財務分析ツールに関連する BaFin の監督原則と、欧州連合内の個人データの処理を管理する GDPR 要件に合わせて構築されています。
ドイツおよび DACH 地域のアカウントに関連付けられたユーザー データは、EU のデータ所在地の期待に準拠したインフラストラクチャ内で処理および保存され、不必要な国境を越えた個人情報の転送が制限されます。
AES-256 暗号化は、保存中および転送中のデータに適用されます。規制された金融データ環境の標準的な慣行に従って、基盤となるインフラストラクチャへのアクセスは制限され、ログに記録されます。